
ஐரோப்பாவில் சூப்பர்மார்க்கெட் ஃபிரிட்ஜ்களை முடக்கிய சைபர் தாக்குதல் – உண்மையில் நடந்தது என்ன?
ஐரோப்பாவில் சூப்பர்மார்க்கெட் ஃபிரிட்ஜ்களை முடக்கிய சைபர் தாக்குதல் – உண்மையில் நடந்தது என்ன?
முதல் அலை – பிரான்ஸ்.
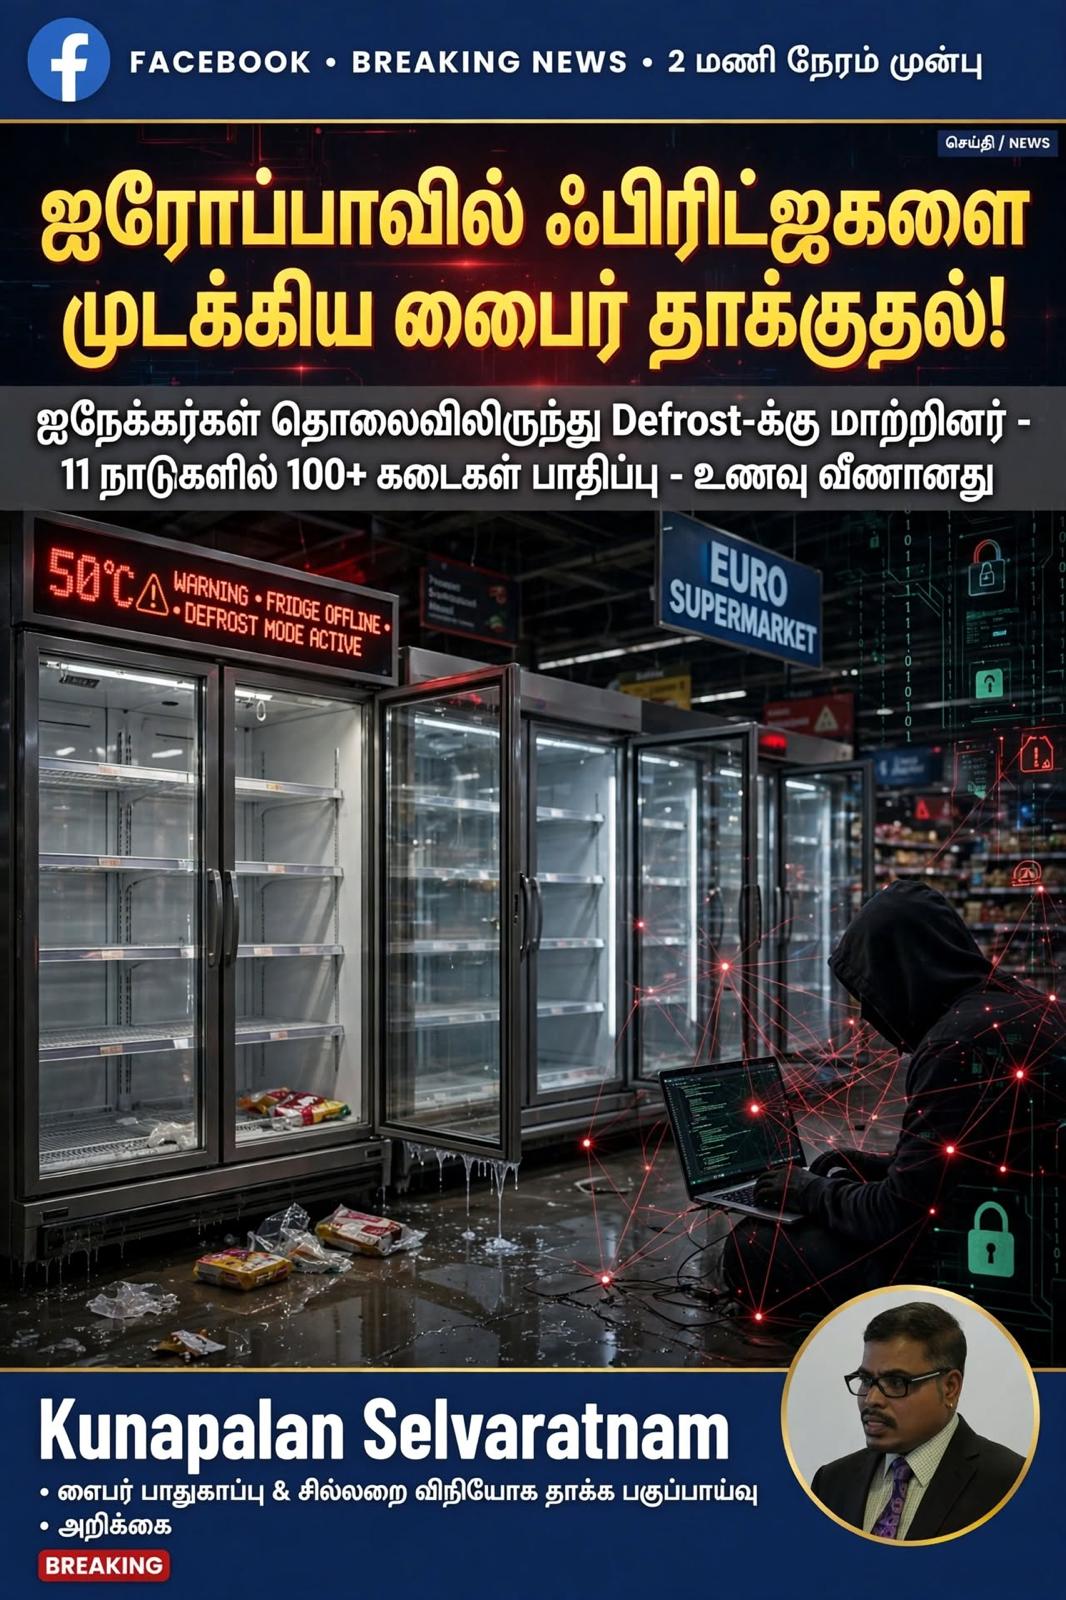
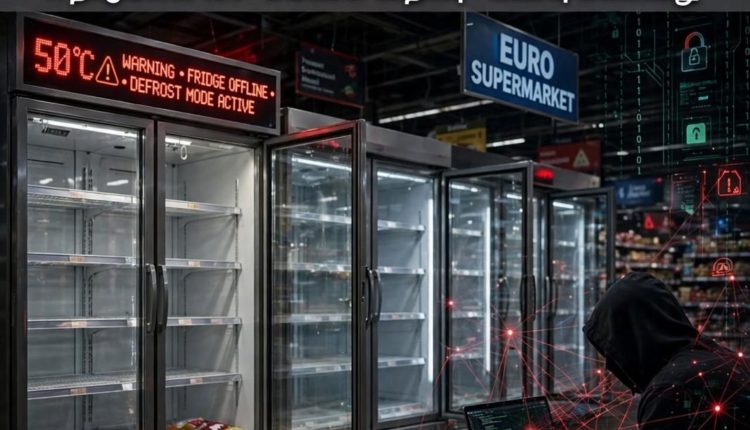
2026 அக்டோபர் 11-12 இரவு, பிரான்ஸ் முழுவதும் நூற்றுக்கணக்கான சூப்பர்மார்க்கெட்களில் குளிர்சாதனப் பெட்டிகள் திடீரென வெப்பமாக மாறின.
காலையில் கடைக்கு வந்த ஊழியர்கள், தரையில் தண்ணீர் தேங்கி இருப்பதையும், இறைச்சி, பால், தயிர், உறைந்த உணவுகள் எல்லாம் சூடாகி கெட்டுப் போயிருப்பதையும் கண்டனர்.
பிரான்ஸ் நிதி அமைச்சர் சொன்ன கணக்குப்படி சுமார் 700 கடைகள் பாதிக்கப்பட்டன.
பாதிக்கப்பட்ட பெரிய நிறுவனங்கள்:
, Coopérative U, , , , Netto
சில கடைகளில் ஃபிரிட்ஜ் வெப்பநிலை 50°C (122°F) வரை உயர்ந்து சுமார் 6 மணி நேரம் அப்படியே இருந்ததாக Intermarché தெரிவித்தது.
இரண்டாவது அலை – ஐரோப்பா முழுவதும்,
2026 நவம்பர் 1-2 இரவு, அதே மாதிரி தாக்குதல் இன்னும் பெரிய அளவில் நடந்தது.
பெல்ஜியம், எஸ்டோனியா, அயர்லாந்து, லக்சம்பர்க், நெதர்லாந்து, ஸ்வீடன், பின்லாந்து, ஜெர்மனி, இத்தாலி, ருமேனியா, போர்ச்சுகல் என குறைந்தது 11 நாடுகளில் 100-க்கும் மேற்பட்ட கடைகள் பாதிக்கப்பட்டன. 
பெல்ஜியத்தில் மட்டும் குறைந்தது 76 கடைகள் பாதிக்கப்பட்டன. பெல்ஜியத்தில் Delhaize, Carrefour, Spar கடைகள், ஸ்வீடனில் ICA, Coop கடைகள், அயர்லாந்தில் SuperValu கடைகள் என சிறிய இறைச்சி கடைகள் வரை பாதிக்கப்பட்டன.
இங்கிலாந்திலும் ஓரிரு சம்பவங்கள் நடந்ததாக அந்நாட்டு சைபர் பாதுகாப்பு அமைப்பு தெரிவித்தது.
இது எப்படி நடந்தது? யார் செய்தது?
யார் செய்தது என்று இதுவரை யாருக்கும் தெரியாது.
இதுவரை எந்த ஹேக்கர் குழுவும் “நாங்கள்தான் செய்தோம்” என்று பொறுப்பேற்கவில்லை. பிரான்ஸ் மற்றும் பெல்ஜியம் போலீஸார் விசாரித்து வருகிறார்கள். 
ஆனால் எப்படி செய்தார்கள் என்பது கிட்டத்தட்ட தெளிவாகிவிட்டது:
ஃபிரிட்ஜுக்கு ஒரு சின்ன கம்ப்யூட்டர் இருக்கிறது
ஒவ்வொரு சூப்பர்மார்க்கெட் ஃபிரிட்ஜையும் “Controller” என்ற சின்ன கம்ப்யூட்டர் கட்டுப்படுத்துகிறது. அதில் வெப்பநிலை, Defrost நேரம், அலாரம் எல்லாம் இருக்கும்.
அந்த Controller இணையத்தில் திறந்து கிடந்தது
பல கடைகளில் அந்த Controller-இன் Login பக்கம் இணையத்தில் யார் வேண்டுமானாலும் பார்க்கும்படி திறந்து கிடந்தது. பிரான்ஸ் சைபர் அமைப்பு இதை “அடிப்படை பாதுகாப்பு தவறு” என்று சொன்னது.
பழைய மென்பொருள் + மாற்றப்படாத Password
பெரும்பாலும் Danfoss AK-SM மற்றும் AK-SC என்ற Controller-கள் தான் பாதிக்கப்பட்டன. பலது காலாவதியான, இனி Update வராத பழைய மாடல்கள். மேலும் பல கடைகள் தொழிற்சாலையில் வைத்த Default Password-ஐயே மாற்றாமல் வைத்திருந்தன.
ஹேக்கர்கள் அந்த Login-இல் நுழைந்து, ஃபிரிட்ஜை “Forced Defrost” மோடுக்கு மாற்றிவிட்டார்கள். Defrost என்றால் உறைந்த பனியை உருக்குவதற்காக ஹீட்டரை ஆன் செய்வது. அதை மணிக்கணக்கில் ஆன் செய்து வைத்ததால், ஃபிரிட்ஜ் உள்ளே அடுப்பு போல சூடாகிவிட்டது.
அதாவது, கடைக்குள் யாரும் வரவில்லை. வீட்டில் இருந்தபடியே, இணையம் வழியாக ஃபிரிட்ஜை சூடாக்கிவிட்டார்கள்.
பிரான்ஸ் வழக்கறிஞர் அலுவலகம் இதை “பெரிய அளவிலான சைபர் தாக்குதல்” என்று விசாரிக்கிறது.
என்ன இழப்பு?
• கோடிக்கணக்கான யூரோ மதிப்புள்ள இறைச்சி, மீன், பால், உறைந்த உணவு குப்பையில் கொட்டப்பட்டது.
• கடைகள் ஒரு நாள் முழுவதும் குளிர்சாதனப் பெட்டிகள் இல்லாமல் மூட வேண்டியதாயிற்று.
• மக்களுக்கு உணவு பாதுகாப்பு பற்றிய பயம் வந்தது.
Coopérative U தலைவர் இதை “இதுவரை இல்லாத, மிகவும் தீவிரமான தாக்குதல்” என்று சொன்னார். “மக்களின் உணவை பாதுகாக்கும் கருவியை குறிவைப்பது ஏற்றுக்கொள்ள முடியாதது” என்றும் கண்டித்தார்.
இதிலிருந்து நாம் கற்றுக்கொள்வது என்ன?
இது வெறும் சூப்பர்மார்க்கெட் பிரச்சனை இல்லை. இன்று வீட்டு AC, மருத்துவமனை மருந்து ஃபிரிட்ஜ், கிடங்கு, CCTV எல்லாமே இணையத்தில் இணைக்கப்பட்டிருக்கிறது. Password-ஐ மாற்றாமல், Update செய்யாமல், இணையத்தில் திறந்து வைத்தால், யார் வேண்டுமானாலும் உள்ளே நுழைய முடியும் என்பதற்கு இதுவே சாட்சி.
சுருக்கமாக: ஐரோப்பாவில் ஃபிரிட்ஜ் “mute” ஆகவில்லை, ஹேக்கர்களால் வேண்டுமென்றே சூடாக்கப்பட்டது. யார் என்று இன்னும் தெரியவில்லை, ஆனால் எப்படி என்று தெரிந்துவிட்டது – பாதுகாப்பு இல்லாத இணைய இணைப்பு வழியாக.